安全风险情报
白帽黑客将Coldcard黑客事件中的52枚比特币转移至恢复信托基金
根据CoinDesk援引Galaxy Digital的报道,道德黑客已将与此前硬件钱包漏洞相关的大约52枚比特币转移至一个新设立的恢复信托基金。这一进展尚未获得官方确认,涉及在安全漏洞后续波次中被保护的资金。
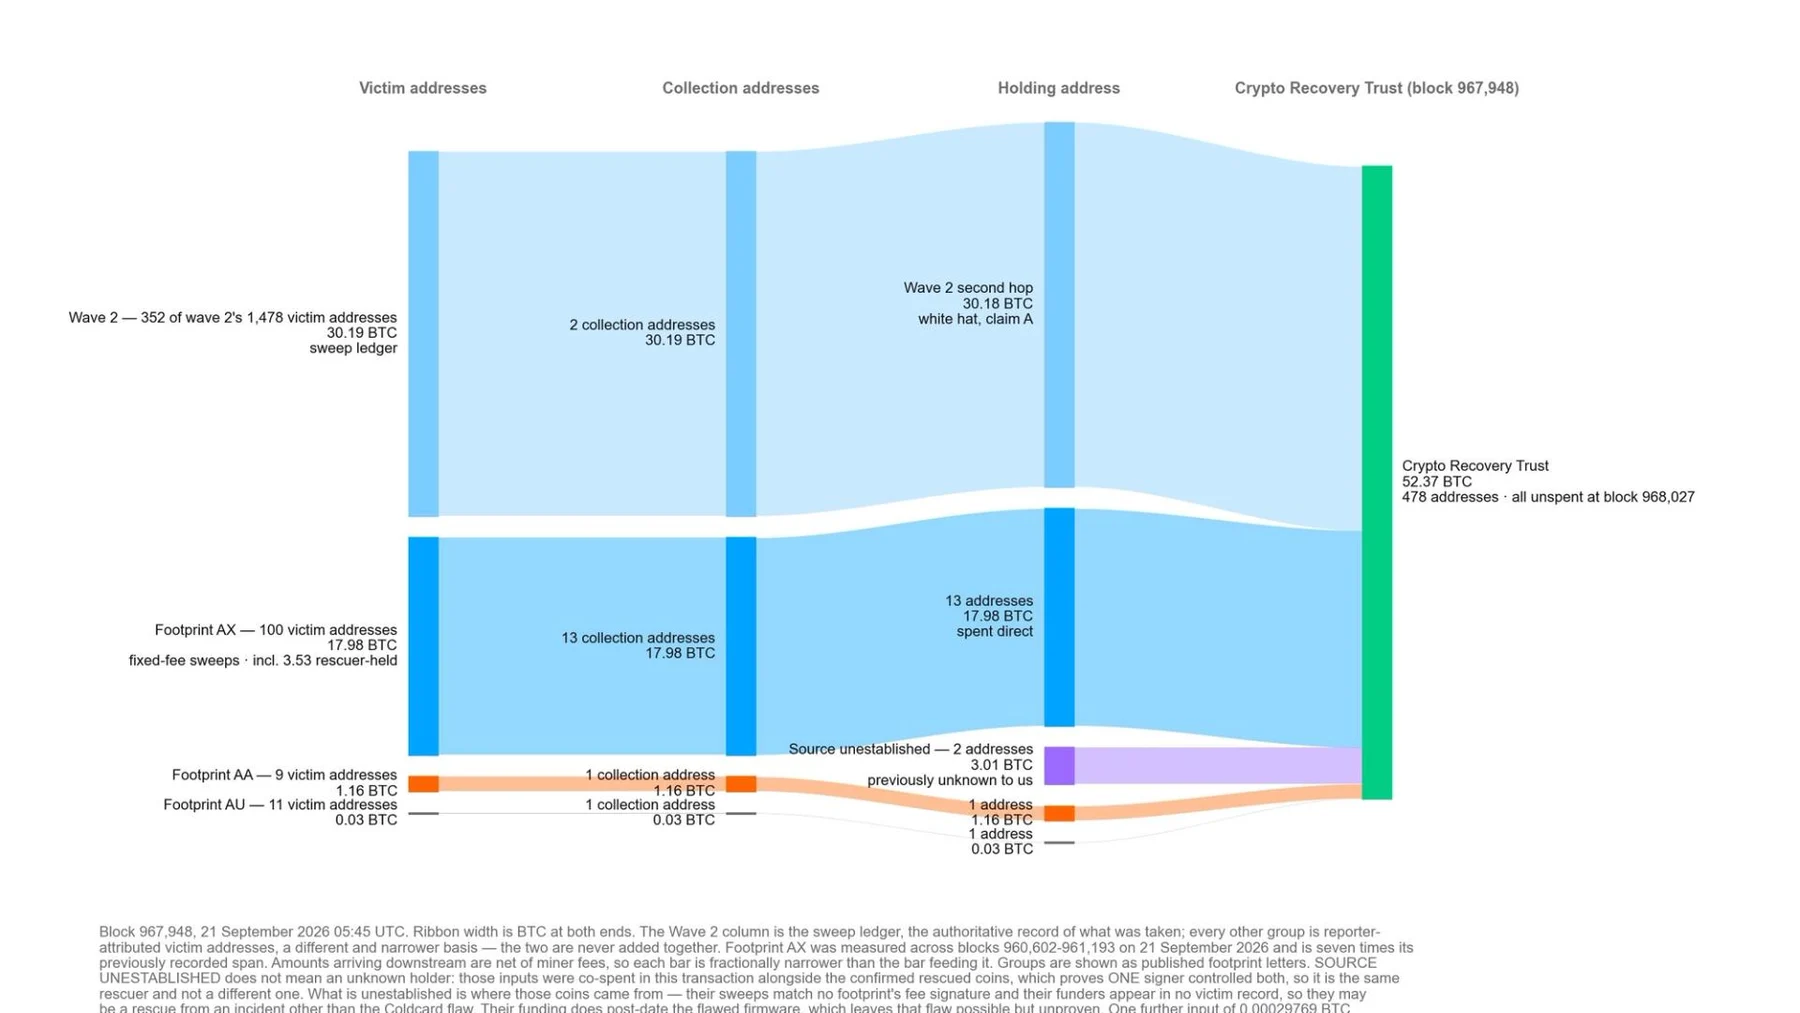
硬件钱包漏洞概述及后续资金流向
CoinDesk近期的市场报道详细记录了一系列安全事件,这些事件源于7月30日开始的一场硬件钱包漏洞利用活动。根据Galaxy Digital发布的调查结果,恶意行为者先前利用较弱的基于软件的随机性来源重建钱包种子,绕过了专用的硬件随机数生成器。这一架构缺陷在多波攻击中促成了未授权访问,累积了估计超过一亿美元数字资产的损失。受影响硬件设备背后的制造实体Coinkite随后发布了固件补丁以解决底层漏洞。尽管如此,在先前生成的种子下已经暴露的数字资产,无论设备所有者随后应用何种固件更新,依然完全处于易受攻击的状态。
在此具有挑战性的运营背景下,数字资产研究人员追踪了涉及恶意实体和试图保护脆弱余额的道德运营商的二级资金流向。Galaxy Digital的研究团队强调,部分受损资金被试图保护用户资产的独立网络安全专业人员从攻击者的控制中转移开。这些积极的干预措施构成了跨多个攻击波次更广泛缓解努力的一部分,试图在恶意实体成功在去中心化或中心化交易场所将其清算之前,保障暴露资金的安全。这些恢复操作的复杂性凸显了在去中心化金融生态系统中管理大规模密码学安全漏洞所固有的持续困难。
白帽干预与恢复信托基金设立分析
根据Galaxy Digital研究主管亚历克斯·索恩(Alex Thorn)发表的声明,白帽运营商成功将52.37枚比特币转移至指定的恢复信托基金地址。这笔在链上区块967,948中正式记录的具体交易,约占总追踪漏洞资金的2.8%。这些合并资产主要源于被追踪漏洞的第二波攻击,以及标记为AA、AU和AX的特定区块链足迹。此外,接收目标地址显眼地显示了一条内嵌的OP_RETURN消息,将感兴趣的各方导向一个指定用于索赔的外部域。行业观察人士指出,大约40%的第二波攻击资产现在已被成功识别为源自白帽防御性清理活动。
除了对被清理资产的主要合并外,研究人员还发现额外的大约3枚比特币进入了相同的恢复信托基金地址,且没有先前的追踪历史。尽管分析人士推测这些补充资金代表了由道德网络安全防御者进行的进一步恢复行动,但研究人员明确强调,这一具体断言尚未得到直接第一方实体的证实。依靠链上数据分析来分类防御行动,凸显了去中心化安全事件通常伴随的不透明性,在这些事件中,来自法律管理员或机构受托人的正式确认往往会延迟。市场参与者在试图解释恢复的密码学资产的最终去向时,必须仔细评估这些结构性限制。
受影响钱包持有人的验证程序与挑战
因脆弱的Coldcard硬件配置受损而遭受财务损失的个人目前正在浏览复杂的验证环境。已发布的报道指出,受影响的用户可以访问专门的网页门户,搜索其特定的钱包地址,并确定其资金是否已被道德运营商成功恢复。然而,浏览此类恢复门户会带来实质性的安全隐患,因为恶意实体经常部署模仿合法信任机制的欺诈性钓鱼网站来窃取凭证。强烈建议用户仔细核实域名,并在任何情况下都避免将敏感的私钥或种子短语输入到未经验证的网络应用程序中。
缺乏监管这些非正式白帽信托的集中监管监督,使普通散户参与者的退款过程变得复杂。在没有官方密码学验证或受认可当局认可的具有法律约束力的协议的情况下,持有者在资产最终归还方面面临着巨大的不确定性。此外,区块链调查的碎片化性质意味着可能会同时出现多个相互竞争的恢复计划,从而增加了用户困惑和针对性诈骗的可能性。全面的风险管理要求受影响的参与者严格依赖知名安全研究人员提供的经过验证的沟通渠道,而不是投机性的社交媒体公告。
安全漏洞对行业的启示与技术教训
Coldcard漏洞利用活动成为硬件钱包制造商及更广泛的加密存储行业关于熵生成安全的一个关键分水岭时刻。依赖基于软件的随机性来源而非强大、可审计的硬件随机数生成器,暴露出破坏基础信任模型的系统性架构漏洞。硬件钱包提供商必须根本性地重新评估其固件审计实践、供应链验证以及密码学初始化程序,以防止发生类似的灾难性故障。同行评审的安全评估和透明的开源代码库越来越被认为是保持机构和散户对安全存储设备信心的必要先决条件。
此外,白帽恢复行动作为减轻漏洞损失的半正式机制的出现,突显了加密货币市场中事件响应不断演变的动态。虽然道德黑客干预在此次特定事件中成功拯救了数百万美元的数字资产,但依赖治安维持式的纠正措施仍然是健全安全工程的不完美替代品。更广泛的生态系统必须为白帽合作和资产 recovery 开发标准化、法律健全的框架,以保护用户,同时不会无意中将他们暴露于新的欺诈或法律责任载体中。
结论、验证状态以及受影响用户的可执行步骤
总之,CoinDesk援引Galaxy Digital的独立报道表明,白帽运营商已将与7月份Coldcard漏洞相关的52.37枚比特币转移至新形成的恢复信托基金地址。然而,这一进展尚未获得官方确认,受影响的硬件制造商、法律当局或直接受托人均未对此进行证实,这凸显了这些链上发现的初步性质。受影响的实体被确定为Coinkite,主要用户群体包括在漏洞生产窗口期间制造的硬件钱包的所有者,这些钱包的种子生成受到了损害。即刻发生的变化涉及建立链上恢复地址和旨在简化资产识别的搜索门户,尽管资产分配的最终法律和运营框架仍然完全未得到验证。
作为下一步的强制性行动,受影响的个人必须保持极度警惕,避免与未经验证的第三方恢复网站进行交互,并密切关注知名安全研究人员发布的官方沟通信息。用户必须将确认的链上数据与关于额外资金流动的未验证索赔区分开来,并在任何情况下都不要共享敏感的私人凭证。随着数字资产生态系统不断涌现有关恢复信托基金运营的更多细节,监督官方安全公告依然至关重要。
Cexvia 易鉴结论
结论与验证状态
CoinDesk报道称,白帽运营商已将与7月份Coldcard漏洞相关的52.37枚比特币转移至与恢复信托基金相关的地址。该发现尚未获得官方确认,钱包制造商或法律管理人员也未对此进行最终证实。
- 风险含义
- 道德黑客参与清理脆弱的加密货币资产,凸显了为减轻硬件种子漏洞造成的巨额损失而持续进行的努力。然而,依赖未经验证的恢复信托基金,给寻求资产归还的受影响用户带来了复杂的运营风险。
- 用户行动
- 使用过脆弱硬件配置的受影响个人必须保持极度谨慎,仔细核实官方沟通信息,并避免与声称无需密码学证明即可促进资产返还的未验证网页门户进行交互。
继续阅读

